- Kapan Praktik Ini Melanggar UU PDP?
- Ancaman Nyata Kebocoran Data dan Menyusupnya AI
- Solusi Alternatif dan Hak Publik
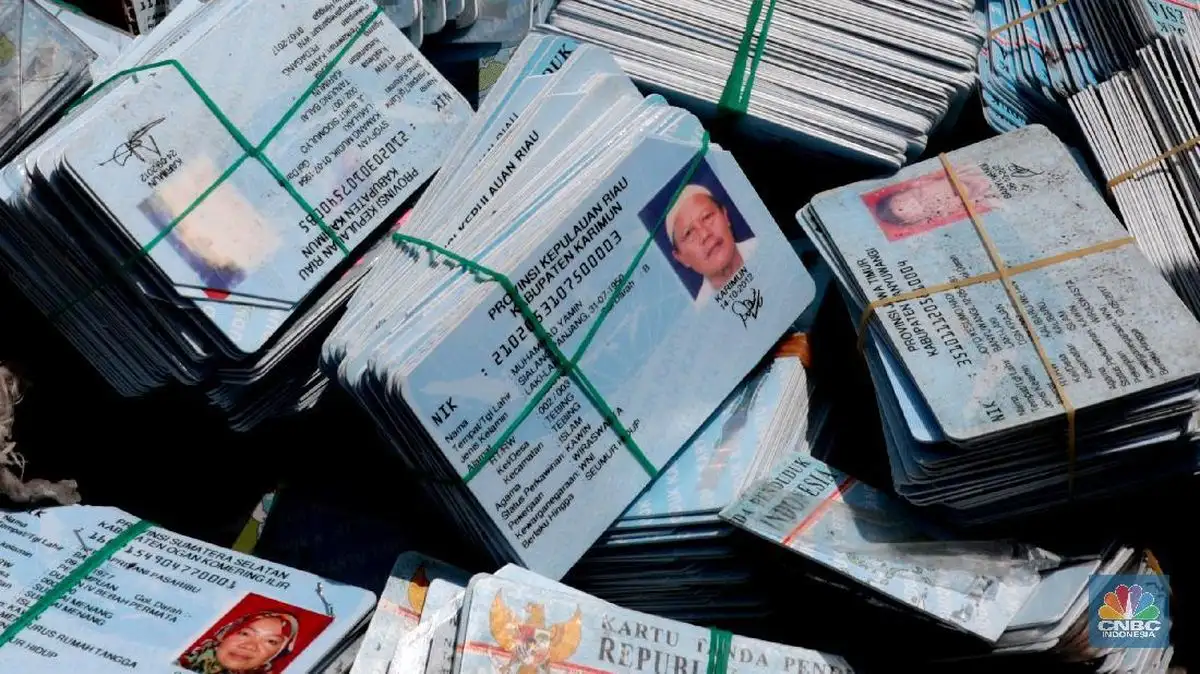
Jakarta, CNBC Indonesia - Aktivitas menyerahkan Kartu Tanda Penduduk (KTP) di meja front office atau memindai wajah (face scan) saat hendak memasuki gedung perkantoran dan fasilitas umum kerap menjadi pemandangan sehari-hari. Prosedur ini bahkan sering kali bersifat wajib, di mana pengunjung tidak diperkenankan masuk jika tidak membawa atau menyerahkan identitas diri.
Namun, di balik standar pengamanan gedung tersebut, tersimpan polemik hukum yang serius. Praktik pengumpulan data pribadi ini dinilai berpotensi melanggar aturan privasi, lebih tepatnya Undang-Undang Pelindungan Data Pribadi (UU PDP) di Tanah Air.
Menurut Peneliti Lembaga Studi & Advokasi Masyarakat (ELSAM), Parasurama Pamungkas, pengumpulan data identitas saat masuk gedung sering kali melanggar prinsip dasar perlindungan data karena tidak relevan dengan aktivitas yang dilakukan.
"Pengumpulan data pribadi yang sebenarnya tidak relevan dengan aktivitas yang kita lakukan, seperti masuk tower, kemudian daftar akun, itu sebenarnya merupakan bentuk ketidakpatuhan pengontrol terhadap prinsip-prinsip pelindungan data pribadi," ungkap Parasurama kepada CNBC Indonesia.
Ia menilai, pengendali data gagal memenuhi unsur keabsahan karena data yang diambil melampaui tujuan utama, minim transparansi, dan berpotensi disalahgunakan untuk kepentingan lain di luar urusan tamu gedung.
- Data 5,7 Juta Pelanggan Bocor, Fore Ngadu ke Komdigi
- Cara Lapor Penipuan Sedot Rekening, Scam, dan Investasi Lewat Online
Ironisnya, meski Indonesia telah mengesahkan UU PDP sejak 2022 dengan ancaman sanksi ketat bagi institusi yang lalai, implementasinya masih mandek. Pemerintah hingga kini belum juga membentuk badan pengawas pelindungan data pribadi yang seharusnya sudah resmi berdiri sejak 17 Oktober 2024 lalu.
Kapan Praktik Ini Melanggar UU PDP?Terpisah, Chairman Lembaga Riset Keamanan Siber dan Komunikasi (CISSReC), Pratama Persadha, menjelaskan bahwa kebiasaan menukar KTP tidak serta-merta menjadi sebuah pelanggaran hukum. Semuanya sangat bergantung pada bagaimana pengelola gedung memperlakukan data tersebut.
Jika KTP hanya sekadar dilihat sekilas untuk verifikasi visual, risikonya tentu berbeda jauh dibandingkan jika dokumen krusial tersebut difotokopi, dipindai (scan), disimpan dalam pangkalan data (database), atau ditimbun tanpa batas waktu yang jelas.
Sesuai mandat UU PDP, pengumpulan data wajib dilakukan secara terbatas, spesifik, sah secara hukum, dan transparan.
"Karena itu, ketika seseorang diminta menyerahkan atau memindai KTP untuk masuk ke sebuah gedung, seharusnya dapat dijelaskan terlebih dahulu siapa pengendali datanya, untuk tujuan apa data tersebut digunakan, berapa lama disimpan, siapa yang dapat mengaksesnya, dan kapan data tersebut akan dihapus," tegas Pratama.
Ia juga menekankan pentingnya prinsip minimisasi data. Artinya, jika tujuan utamanya murni hanya untuk memastikan seseorang adalah tamu terdaftar, pengelola gedung sama sekali tidak berhak menyalin dan menyimpan seluruh informasi sensitif yang terpampang di dalam KTP.
Ancaman Nyata Kebocoran Data dan Menyusupnya AIDari sudut pandang keamanan siber, Pakar Keamanan Siber dari Vaksincom, Alfons Tanujaya, mengingatkan bahwa foto selfie dan KTP yang dikumpulkan secara serampangan bukanlah instrumen identifikasi resmi yang diakui oleh Ditjen Dukcapil.
Faktor keamanan mutlak berada di tangan pengelola gedung dalam mengamankan server penyimpanan mereka. Jika pengelola abai, risiko kebocoran data menjadi taruhan yang sangat mahal.
"Kalau dia tidak menyimpan dengan aman, ya kalau data bocor, selesai juga," ujar Alfons.
Ia bahkan memperingatkan ancaman yang lebih mengerikan di era kecerdasan buatan (artificial intelligence/AI), yakni data foto wajah dan KTP yang bocor ke tangan kriminal dapat disalahgunakan dengan mudah. "Beserta fotonya, mukanya, selfie-nya, yang tinggal dikerjain pakai AI kan, dipermak lagi," tandasnya.
Solusi Alternatif dan Hak PublikMelihat berbagai risiko tersebut, para pengamat mendesak para pengelola gedung untuk memutar otak mencari metode verifikasi alternatif yang lebih aman dan ramah privasi, tanpa harus membatasi mobilitas publik untuk mengakses suatu kawasan. Privasi, tegas ELSAM, seharusnya bisa diberikan secara default dan by design.
Sambil menunggu ketegasan dari regulator lewat pembentukan badan pengawas resmi, masyarakat diimbau untuk lebih waspada dan berani mempertanyakan urgensi penyerahan data identitas setiap kali berkunjung ke fasilitas publik maupun gedung perkantoran.
(fab/fab) [Gambas:Video CNBC]
Komentar (0)